Una política AML mínima para un criptonegocio
Saber de sanciones, KYC y KYT no basta: todo ello tiene que vivir en un único documento con el que el equipo trabaje cada día. Una política AML convierte el conocimiento disperso en un proceso reproducible: cualquier empleado, cualquier día, toma las decisiones de la misma manera, y ante la inspección de un regulador tienes una prueba escrita de tu buena fe. En esta lección montamos una política AML mínima pero funcional para un pequeño criptonegocio: reglas para aceptar fondos, filtrado de entrada, un registro de decisiones, una persona responsable y la escalada, con una plantilla lista para adaptar.
Por qué necesitas una política escrita
Muchas casas de cambio y servicios pequeños operan «según la intuición del fundador». Esto es peligroso por tres razones: la intuición no escala a los nuevos empleados, no deja rastro para el regulador y se desmorona bajo presión (un cliente lucrativo, la prisa, el cansancio). Una política escrita resuelve las tres.
Reglas para aceptar fondos
El núcleo de la política es un algoritmo claro con el que se acepta o se rechaza cada operación entrante. Formalízalo como una secuencia de pasos.
- Identificación de la contraparte. Para importes por encima de un umbral interno — KYC (un documento, verificación). Por debajo del umbral — identificación mínima según las reglas de la plataforma.Fija el umbral explícitamente (por ejemplo, el equivalente de 1000 USD como referencia de la Travel Rule) y respétalo sin excepciones.
- Filtrado AML de la dirección emisora. Antes de acreditar, pasa la dirección por una comprobación: sanciones (OFAC/UE/Reino Unido), análisis de contaminación (taint), fuentes de riesgo (mezcladores, darknet, hackeos).Esta es la barrera clave. Exposición a sanciones → rechazo incondicional.
- Evaluación de la puntuación de riesgo y decisión. Ajusta el resultado a las bandas de riesgo: bajo → aceptar, medio → preguntas adicionales/EDD, alto/sanciones → rechazar.Consulta las bandas de riesgo más abajo: deben fijarse de antemano, no improvisarse sobre la marcha.
- Solicitud del origen de los fondos con riesgo medio. Si la puntuación es límite, pide al cliente el origen (SoF, source of funds) antes de continuar la operación.Este es tu CDD/EDD en acción: reforzar la comprobación en proporción al riesgo.
- Registro de la decisión en el log. Cada resultado (aceptado/rechazado) se anota con una fecha, la puntuación y el fundamento.El registro es la base probatoria. Sin un asiento, una decisión «no existe» para el regulador.
- Filtrado de salida. Antes de enviar fondos, comprueba la dirección del destinatario: no puedes enviar a una dirección sancionada.La responsabilidad surge tanto en la entrada como en la salida.
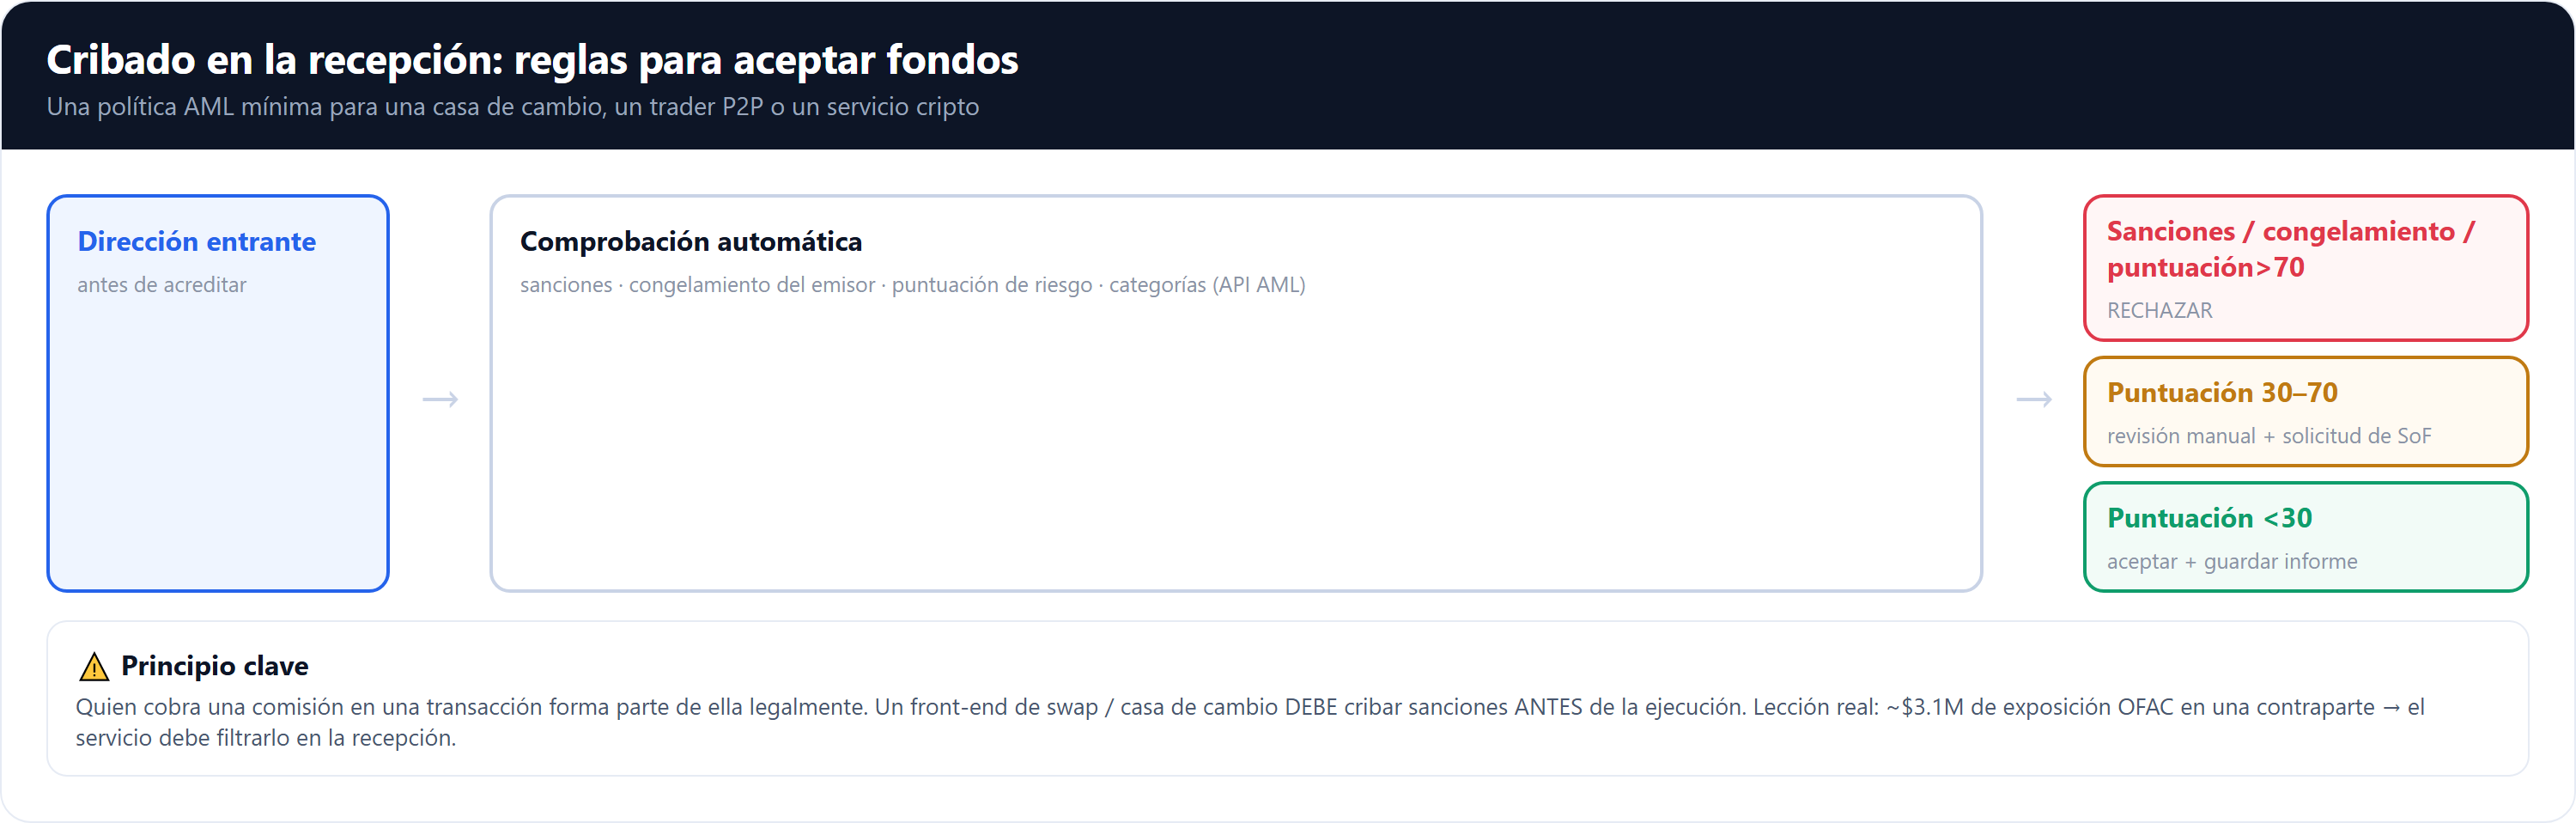
Filtrado de entrada: la dirección emisora se comprueba antes de acreditar; la decisión se toma según bandas de riesgo predefinidas.
Bandas de riesgo para la decisión
Para que la decisión sea reproducible, vincúlala a rangos de la puntuación de riesgo, no a la intuición.
aceptar
comprobación extra / SoF
rechazar + escalar
La exposición a sanciones queda fuera de la escala: incluso una pequeña proporción de fondos que se remonte a una dirección SDN significa un rechazo incondicional, con independencia de la «limpieza» del resto. Esta es la regla de la Lección 9.1: responsabilidad objetiva (strict liability).
El registro de decisiones: conservar durante 5 años
El registro es la defensa del negocio. Cada operación en la que se aplicó una comprobación AML se anota de forma uniforme y se conserva durante al menos 5 años (el periodo de retención estándar para datos AML en la mayoría de las jurisdicciones).
| Fecha | Cliente/ID | Dirección/TXID | Importe | Puntuación de riesgo | Decisión | Fundamento | Responsable |
|---|---|---|---|---|---|---|---|
| 24.08.26 | C-0417 | 0x…/TXID | 2000 USDT | Bajo (12) | Aceptado | Origen limpio | I.I. |
Este conjunto mínimo de campos responde a la pregunta del regulador: «quién, cuándo, qué comprobó y por qué tomó tal decisión».
Persona responsable y escalada
La política debe designar a una persona responsable del AML (en las grandes empresas —el MLRO, Money Laundering Reporting Officer; en un pequeño negocio— un empleado concreto o el propio fundador). Esta persona aprueba las decisiones controvertidas y dirige la escalada.
- Operaciones rutinariasEl operador actúa según el algoritmo de forma autónoma y lo anota en el registro.
- Riesgo medio / importe grandeLa decisión se acuerda con la persona responsable; se aplica el EDD/una solicitud de SoF.
- Fondos sancionadosParada inmediata de la operación, escalada a la persona responsable, documentación y, si es necesario, denegación del servicio y comunicación a la autoridad competente conforme a la ley local.
Formación y revisión periódica
Una política no es un documento de «escríbelo y olvídalo». Las listas de sanciones se actualizan constantemente, aparecen nuevas tipologías de blanqueo, cambian los umbrales y los requisitos de los reguladores. Por eso hay dos procesos recurrentes integrados en la política. El primero es una revisión periódica del propio documento y de las bases de datos de listas en uso (al menos una vez por trimestre, e inmediatamente ante cambios importantes en los regímenes de sanciones). El segundo es la formación del personal: todo el que toma decisiones sobre la aceptación de fondos debe entender la lógica de las bandas de riesgo, saber leer el resultado de una comprobación AML y saber que las sanciones son una parada incondicional, no algo «que negociar».
El comportamiento bajo presión merece una nota aparte. Los errores más peligrosos no ocurren por ignorancia, sino por tentación: un cliente grande tiene prisa, el precio es favorable, «solo por esta vez». Precisamente por eso las decisiones deben apoyarse en un algoritmo escrito y en la firma de la persona responsable, no en el estado de ánimo del operador. Una buena política hace que «lo correcto» sea el camino de menor resistencia, y «saltarse el procedimiento», una excepción llamativa que queda en el registro.
Una plantilla lista para una política AML mínima
Política AML de [Nombre del negocio] — revisión de [fecha]
- 1. ObjetoPrevenir la aceptación y la transferencia de fondos vinculados al blanqueo, a las sanciones y a la actividad delictiva.
- 2. Persona responsable[Nombre/cargo] es responsable de hacer cumplir la política, de las decisiones controvertidas y de la escalada.
- 3. Identificación del clienteEl KYC es obligatorio para importes a partir de [umbral]. Los datos se conservan durante [periodo].
- 4. Filtrado de fondosCada dirección entrante y saliente se comprueba contra las sanciones (OFAC/UE/Reino Unido) y las fuentes de riesgo antes de la operación.
- 5. Bandas de riesgoBajo — aceptar; medio — EDD/solicitud de SoF; alto/sanciones — rechazar y escalar.
- 6. Registro de decisionesTodas las decisiones se anotan con una fecha, la puntuación y el fundamento; periodo de conservación — 5 años.
- 7. Escalada de sancionesFondos sancionados → detener la operación, documentarla, actuar conforme a la ley de la jurisdicción.
- 8. ActualizacionesLa política y las bases de datos de listas se revisan periódicamente; el personal las reconoce mediante firma.
Esta política es deliberadamente mínima: puede implantarse en una pequeña casa de cambio en un día, no en un trimestre. Pero es exactamente lo que separa a un negocio de buena fe de un «lavadero a regañadientes». Empieza por ella, documenta las decisiones desde el primer día, y evitarás la mayoría de los escenarios de congelación que examinamos en la Sección 8, ahora desde el lado de quien los previene.
Con esto concluyen las secciones sobre congelaciones y AML corporativo. Has recorrido el camino desde comprender la mecánica de los bloqueos hasta construir tu propio proceso para prevenirlos, y ese es el nivel de un profesional de la comprobación AML.
Este material es educativo y no constituye asesoramiento jurídico.