Exchanges anidados, dusting y polvo de envenenamiento de direcciones
La lección final de la sección reúne la capa «basura» y «parasitaria» de las tipologías: los exchanges anidados, que ocultan a sus clientes dentro del compliance ajeno; los ataques de dusting, que esparcen micro-importes para la desanonimización; y los tokens de spam con polvo de envenenamiento, que abarrotan el historial y sirven de cebo. El tema común es cómo distinguir la actividad con sentido del ruido parasitario y por qué ese ruido no puede simplemente ignorarse en el análisis AML.
Exchanges anidados
Un exchange anidado (nested exchange) es un servicio de intercambio que opera no sobre su propia infraestructura bancaria/de intercambio, sino que «se sienta» dentro de la cuenta de un exchange mayor. Formalmente es un único cliente del gran exchange, pero de hecho da servicio a cientos de sus propios usuarios, canalizando sus operaciones a través de sus direcciones de depósito en la plataforma «madre». Ejemplos clásicos de este modelo son los numerosos servicios de swap instantáneo y las mesas OTC, así como los notorios servicios tipo Suex/Chatex, que cayeron bajo sanciones precisamente por blanquear a través de esta clase de «matrioska».
El peligro es que el compliance del exchange madre ve el flujo agregado del «cliente exchange», no a sus usuarios finales. El KYC de los emisores y destinatarios reales se difumina: tras una única cuenta verificada se esconde una multitud de personas no identificadas, algunas de las cuales vinieron deliberadamente «a blanquear». Para un blanqueador esto es una forma de alcanzar la liquidez de un gran exchange sin pasar su KYC directamente.
algunos son sucios
1 cuenta en el exchange
solo ve «al cliente»
- Una señal en el grafoUna dirección de depósito por la que pasa un flujo atípicamente heterogéneo, procedente de muchas fuentes no relacionadas y hacia muchos destinatarios, mientras que la propia dirección se agrupa como perteneciente a un gran exchange.
- Alta «rotación»Los fondos no se asientan: entraron y casi de inmediato siguieron adelante, miles de pequeñas contrapartes, un ritmo ininterrumpido: la letra de un servicio, no de un particular.
- Etiquetas de los analistasMuchos servicios anidados ya están etiquetados en las bases de datos como de alto riesgo; interactuar con ellos eleva la puntuación de riesgo aunque tus propios fondos estén limpios.
Ataques de dusting
El dusting es el envío de cantidades minúsculas («polvo», dust) a una multitud de direcciones. El polvo en sí no roba nada, pero es una herramienta de reconocimiento y desanonimización. La lógica: el atacante esparce migajas por miles de carteras y luego observa cuáles de ellas «gastan» el polvo, combinándolo accidentalmente con sus fondos principales en una única transacción. En cuanto el polvo se mezcla con los UTXO reales de la víctima, el atacante usa el clustering para vincular direcciones que el propietario consideraba independientes, y las desanonimiza, atándolas a una identidad, a exchanges y a otras carteras.
- Esparcir el polvo. Micro-importes (unos pocos satoshis / tokens de céntimos) salen hacia una masa de direcciones.Barato a escala, especialmente en redes baratas.
- Observación. El atacante espera a que la víctima «barra» el polvo junto con sus fondos corrientes en un gasto común.Las carteras UTXO tienden por defecto a recoger todas las salidas.
- Clustering. Combinar entradas en una tx delata un propietario común: así es como direcciones antes «limpias» quedan vinculadas.Este es el objetivo mismo: despojar del seudonimato.
- Monetizar la información. A continuación vienen el phishing dirigido, el chantaje o la preparación de un envenenamiento de direcciones contra las direcciones ahora vinculadas.El dusting suele preceder a otros ataques.
Tokens de spam y polvo de envenenamiento
En redes con emisión de tokens barata (L2 de Ethereum, BSC, TRON), las carteras de las víctimas se ven inundadas de tokens de spam: monedas falsas con tickers familiares, cebos de «airdrop», estafas de NFT. Esto es adyacente tanto al dusting (ruido y reconocimiento) como al envenenamiento de direcciones de la lección 7.5 (micro-transferencias y tokens falsos en el historial como cebo para copiar). A menudo esos tokens conducen a un sitio de phishing («reclama N tokens»), donde se le pide a la víctima que firme una transacción que vacía su cartera.
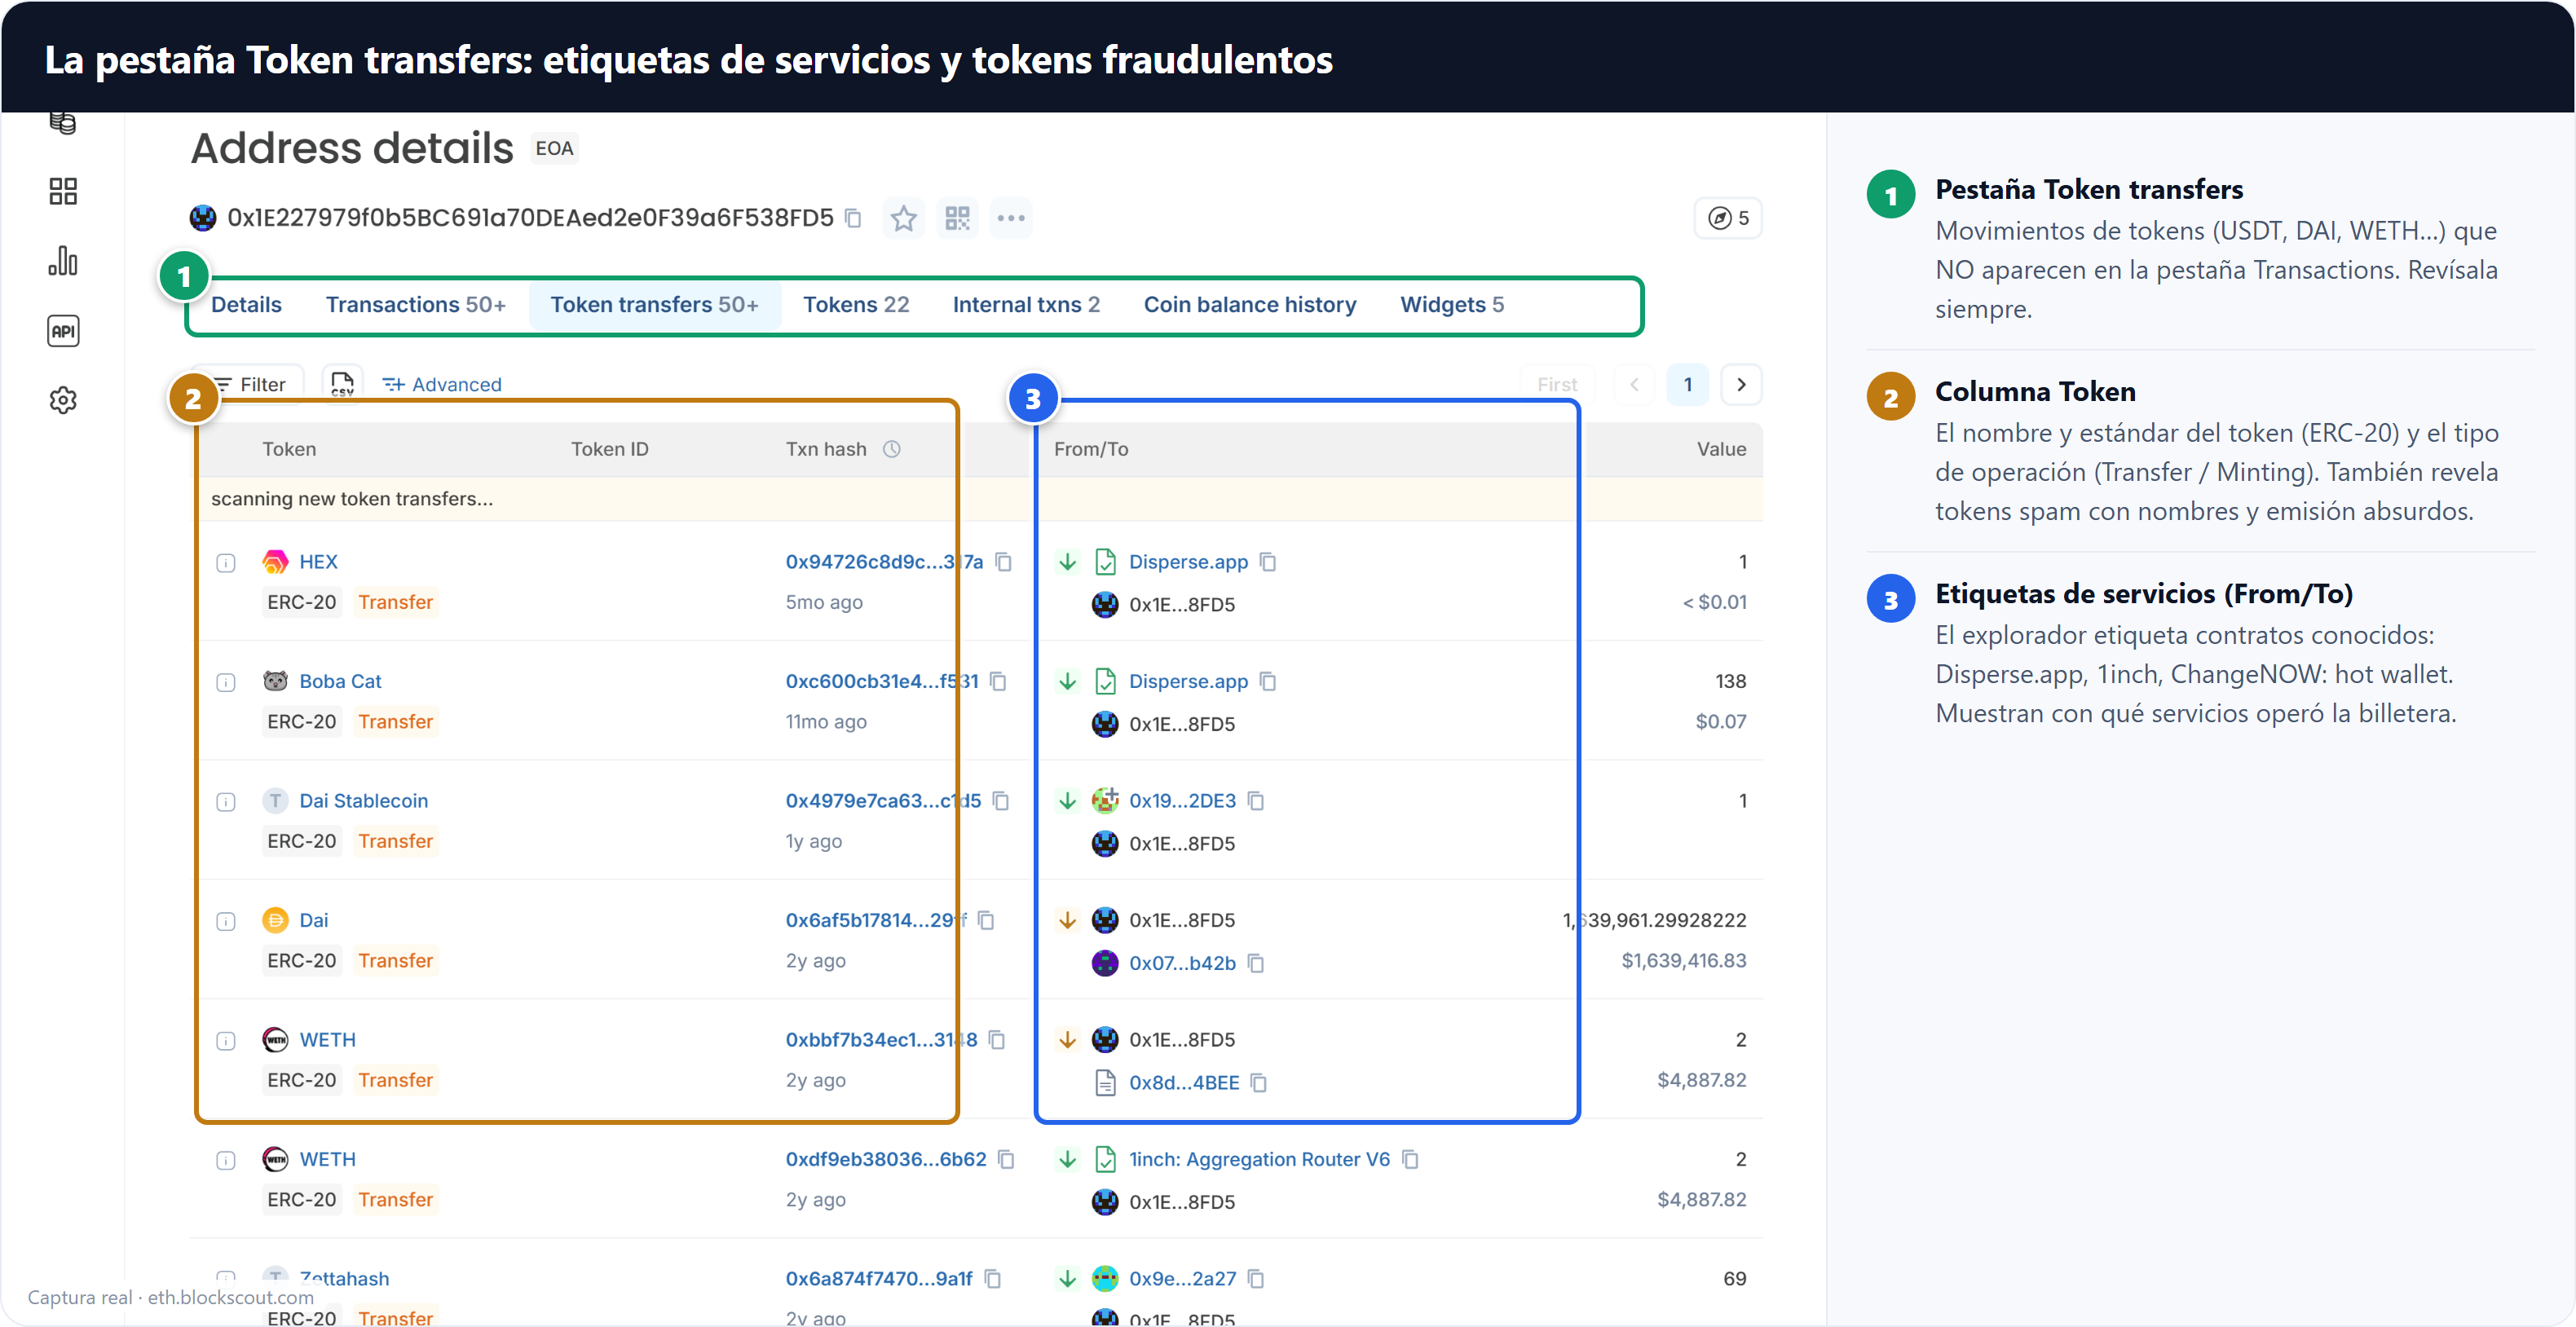
Una típica capa «basura» en una cartera: tokens de spam con tickers falsos y cebos de «claim»: no interactúes ni copies direcciones.
Cómo distinguir el polvo de la actividad real
La tarea analítica clave es no confundir el ruido parasitario con un flujo de dinero genuino. De lo contrario el grafo se llena de vínculos falsos, y el scoring empieza a «asustarse» de un polvo inofensivo o, al revés, se pierde el riesgo real. Puntos de referencia:
- El sentido económico del importeLa actividad real conlleva un valor con sentido. El polvo son fracciones de céntimo sin función de pago; su único objetivo es meterse en el historial.
- Dirección y consentimientoUna transferencia genuina la inicia el propietario. El polvo y el envenenamiento llegan sin ser solicitados, a menudo en masa y desde fuentes desconocidas.
- Envío masivoUna única fuente que envió micro-importes idénticos a miles de direcciones en una ventana estrecha es una campaña de dusting, no pagos.
- Un token sin liquidez ni historialUn token de spam por lo general no se negocia, no tiene un pool real, y su «contrato» se creó en un lote de idénticos. Un activo real tiene un mercado y un historial.
- No mezclado con los fondos principalesSi la víctima no gastó el polvo, este queda aislado y no crea vínculos reales: debe excluirse del clustering, no usarse para sacar conclusiones.
Cómo un análisis AML competente tiene esto en cuenta
- Filtrado del ruidoEl motor separa el polvo y los tokens de spam del flujo significativo para no generar aristas falsas en el grafo ni disparadores de scoring falsos.
- Pero no un ignorar «a ciegas»El mero hecho del dusting/envenenamiento se registra como una señal: la dirección puede haber sido objetivo de reconocimiento o de preparación de un ataque; esto es contexto de riesgo, no vacío puro.
- Desenredar los flujos anidadosEn los exchanges anidados es importante no asignar todo el riesgo al exchange madre, sino aislar el sub-flujo concreto de alto riesgo.
- Vínculo con la lección 7.5El polvo de envenenamiento se analiza junto con las grandes transferencias «erróneas»: una dirección gemela justo al lado delata el ataque.
Resumen de la Sección 7. Hemos recorrido seis tipologías de blanqueo y de ataques parasitarios: peel chains (el «peine» lineal del lavado), fragmentación/smurfing (el «abanico» en forma de estrella bajo umbrales), mezcladores y privacidad (una ruptura criptográfica de la conectividad), chain-hopping (saltar entre redes a través de puentes), envenenamiento de direcciones (engañar el hábito de confiar en la dirección abreviada) y, por último, exchanges anidados + dusting + tokens de spam (la capa parasitaria de ruido y reconocimiento). La conclusión general del practicante: la topología del grafo, el origen de la raíz, el sentido económico de los importes y el consentimiento/dirección de las operaciones son las cuatro lentes a través de las cuales el blanqueo y los ataques se separan de la vida normal de una cartera. El polvo no debe ni ignorarse a ciegas ni confundirse con un flujo real: hay que filtrarlo pero registrarlo como contexto de riesgo. Vuelve al programa para consolidar el material con casos prácticos.
Este material tiene fines educativos.