Estafas y phishing: pirámides, tokens falsos, drainers
Si las sanciones y la darknet son la "artillería pesada" del riesgo, las estafas y el phishing son la amenaza más extendida y "de base" a la que se enfrenta casi cualquier poseedor de cripto. Lo especialmente insidioso aquí es que la propia víctima se convierte a menudo en portadora de actividad sospechosa: tokens estafa y rastros de interacción con contratos fraudulentos se asientan en su monedero. Examinemos los tipos de estafa, el fenómeno del "polvo" (dust), la mecánica de los drainers y del phishing de aprobaciones, y entendamos por qué las bases de datos de direcciones estafa van siempre por detrás.
Tipos de estafa
- Pirámides financieras y esquemas Ponzi"Plataformas de inversión" con rendimientos garantizados que pagan a los participantes antiguos con el dinero de los nuevos. Los clásicos van desde BitConnect hasta incontables "bots de staking" en Telegram.
- Rug pullLos creadores de un token/proyecto reúnen liquidez y luego "tiran de la alfombra": venden en masa sus monedas y vacían el pool, dejando el precio a cero. Un esquema común en DEX con tokens nuevos.
- Romance scam (pig butchering)Un largo acondicionamiento psicológico de la víctima a través de una "relación", seguido de su atracción hacia una inversión falsa. Uno de los tipos de estafa más lucrativos de los últimos años.
- Airdrops falsos y "sorteos""Has ganado tokens", "reclama tu airdrop": señuelos que llevan a un sitio de phishing o a un contrato malicioso.
- Suplantación de identidadCuentas falsas de exchanges, soportes técnicos y personas conocidas que engañan a las víctimas para sacarles la frase semilla o inducirles transferencias "para verificación".
Tokens falsos y "polvo" (dust)
Uno de los temas más infravalorados. La blockchain permite a cualquiera crear un token con cualquier nombre y enviarlo a cualquier dirección, sin el consentimiento del destinatario. Los estafadores lo explotan.
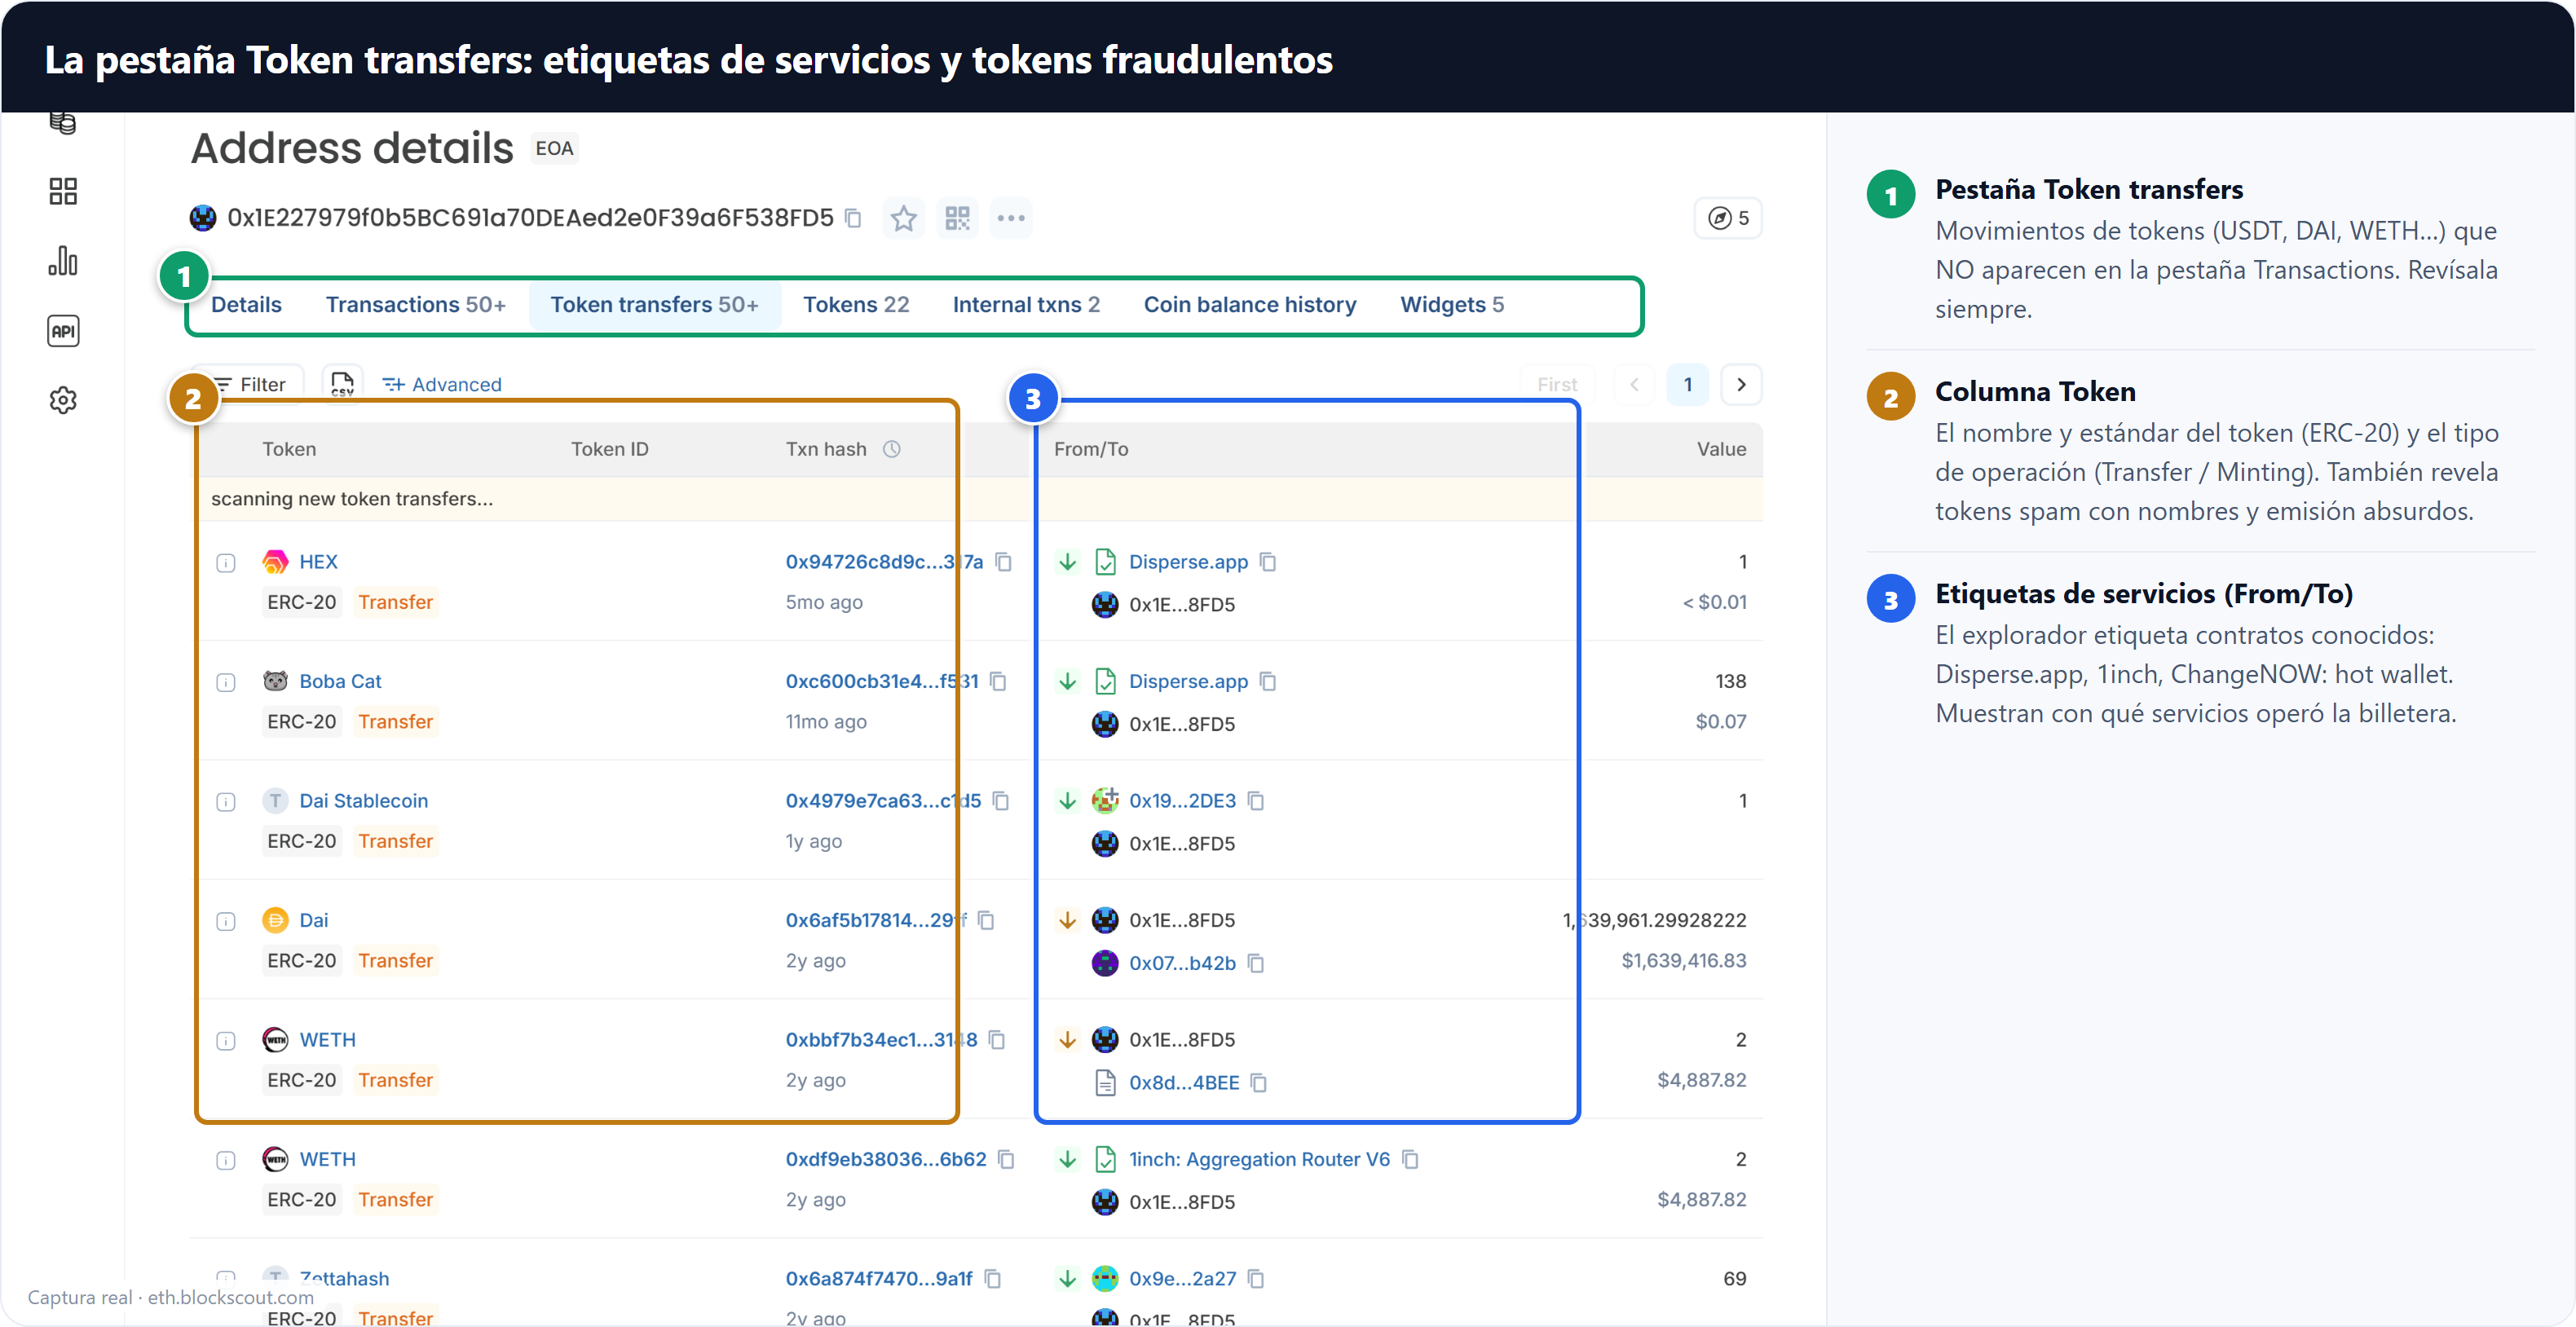
La pestaña Token transfers de un monedero. Numerosos tokens no solicitados con nombres "gancho": la imagen típica de un sorteo estafa y de "polvo".
Repasemos lo que se ve en la captura y por qué importa:
- Tokens no solicitados. El monedero ha "recibido" decenas de tokens que el propietario nunca compró. Se enviaron automáticamente: es un envío masivo, no una transacción deliberada.Recibir un token estafa no te hace culpable, pero abarrota el historial del monedero y puede distorsionar un scoring superficial.
- Nombres "gancho". Los tokens se nombran para provocar un clic: una promesa de una gran suma, el nombre de un proyecto conocido, una invitación a "reclamar" / "visitar el sitio".El nombre de un token es, de hecho, un mensaje de spam incrustado directamente en la blockchain.
- El enlace trampa. A menudo hay una dirección web codificada en el nombre o los metadatos del token. Entrar ahí e intentar "vender" o "activar" el token deja a la víctima en un drainer.El principal peligro no es el token en sí, sino la acción que induce.
- Tokens de valor cero (dusting). El "polvo": cantidades microscópicas enviadas a miles de direcciones. El objetivo es o bien publicidad/phishing, o bien desanonimización (rastrear a dónde mueve la víctima ese polvo y vincular sus direcciones).Regla de higiene: no toques el polvo ni los tokens desconocidos que recibas: no los cambies, no los reenvíes ni los "actives".
Drainers de monederos y phishing de aprobaciones
Un drainer es un servicio malicioso que vacía el monedero de una víctima. La clave para entenderlo es la mecánica de la aprobación (approval) en blockchains como Ethereum.
approve: un permiso para que el contrato disponga de tus tokens. Las aplicaciones legítimas piden acceso limitado. Un drainer, en cambio, disfrazado de "conectar monedero" o "activar airdrop", te pide firmar una aprobación por una cantidad ilimitada (unlimited approval) a favor del contrato del estafador. Después, el atacante puede retirar todos los tokens aprobados en cualquier momento, sin un nuevo consentimiento de la víctima.
- El señuelo. Un sitio de phishing (un clon de un proyecto conocido, un "airdrop", un "mint NFT"). A menudo llega mediante un token estafa, un anuncio falso o una cuenta de redes sociales hackeada.Los dominios difieren en una sola letra; la interfaz copia el original 1:1.
- Conexión y firma. La víctima "conecta el monedero" y firma algo que parece inofensivo (un inicio de sesión, una "verificación"), pero que en realidad es una aprobación o una transferencia directa.Las firmas Permit/Permit2 también son peligrosas: conceden aprobación sin una transacción on-chain aparte, "con una sola firma".
- El vaciado. El drainer retira de inmediato todos los tokens y NFT disponibles a sus propias direcciones, a menudo a través de un drainer-as-a-service con una comisión para el desarrollador.Los fondos de cientos de víctimas fluyen a los clústeres comunes de los servicios de drainer.
"reclama airdrop"
ilimitada
Por qué las bases de datos de direcciones estafa van siempre por detrás
Podría parecer: "Hay listas negras de direcciones estafa; compruébalas y listo". En la práctica este método está fundamentalmente rezagado, y he aquí por qué.
- Direcciones de un solo usoLos estafadores generan direcciones nuevas para cada campaña. Para cuando una dirección llega a una base de datos, ya ha cumplido su función y ha sido abandonada.
- La velocidad de los tokens nuevosCrear un token y enviarlo en masa cuesta minutos y céntimos. Los tokens estafa aparecen a millares cada día; el etiquetado físicamente no puede seguir el ritmo.
- Dependencia de las denunciasMuchas bases de datos se rellenan a posteriori, a partir de los informes de las víctimas. Eso significa que para cuando una dirección se lista, alguien ya ha sufrido.
- Esquemas mutantesLos servicios de drainer actualizan sus contratos y dominios, eludiendo los filtros por firma.
Higiene práctica para el cliente (y para ti). 1) No interactúes con tokens no solicitados. 2) Revoca con regularidad las aprobaciones antiguas mediante servicios dedicados. 3) Comprueba el dominio de la aplicación letra a letra. 4) Usa un monedero "caliente" aparte, con poco saldo, para interacciones arriesgadas. 5) Nunca introduzcas tu frase semilla para nadie: un servicio legítimo no la pedirá.
Resumen de la lección
- Las estafas son un riesgo masivoPirámides, rug pulls, pig butchering, airdrops falsos, suplantación.
- Tokens estafa y polvoLos tokens no solicitados abarrotan un monedero y conducen al phishing; no los toques.
- Un drainer = robo mediante una firmaLa aprobación ilimitada / Permit vacía el monedero sin un nuevo consentimiento.
- Las listas van por detrásSe necesita análisis de comportamiento; una dirección nueva = riesgo desconocido, no una segura.
En la lección de cierre de esta sección examinaremos la "zona gris": exchanges de alto riesgo sin KYC, exchanges anidadas, casinos y P2P: por qué esto es un riesgo moderado en vez de máximo, y cómo interpretar correctamente puntuaciones de 30–50.
Este material tiene únicamente fines educativos y no constituye asesoramiento legal.