Puente Ronin: cómo Lazarus robó 625 M$
Un juego sobre unas simpáticas criaturas digitales llamadas "axies", al que jugaban millones de personas, se convirtió en el escenario de uno de los mayores robos de la historia de las criptomonedas. Detrás del hackeo no había un hacker solitario, sino un grupo cibernético estatal de Corea del Norte: Lazarus. Se robaron unos 625 M$, y el dinero fue destinado a financiar los programas del régimen. Este caso es un manual sobre tres temas a la vez: por qué los puentes entre blockchains son tan vulnerables, qué aspecto tiene una dirección sancionada y cómo funciona el blanqueo en varias etapas a través de un mezclador y del salto entre cadenas.
▶ Videocaso: Ronin y Lazarus (voz en español).
El puente como objetivo
El popular juego Axie Infinity funcionaba sobre su propia sidechain llamada Ronin, una blockchain independiente vinculada a Ethereum a través de un puente. Un puente sirve para mover activos entre redes: un usuario "bloquea" tokens en una red y recibe su equivalente en otra. El problema es que un puente así concentra sumas gigantescas de colateral, y por eso se convierte en un objetivo ideal.
El 23 de marzo de 2022 Ronin fue hackeado. Pero lo más alarmante de esta historia es que el robo no se detectó de inmediato: el incidente se descubrió solo el 29 de marzo, casi una semana después. Mientras el equipo no era consciente de la brecha, los atacantes lograron vaciar los activos. El resultado: se robaron 173.600 ETH y 25,5 M de USDC, unos 625 millones de dólares en total.
Por qué los puentes son vulnerables. Un puente es en esencia una gigantesca caja fuerte compartida que asegura las transferencias entre redes. El control sobre las transferencias suele descansar en un conjunto limitado de claves de validadores. Si un atacante obtiene un número suficiente de esas claves, puede "firmar" la retirada de todo el colateral, que es lo que ocurrió con Ronin. De ahí la regla: los grandes puentes entre cadenas son un objetivo prioritario para los ataques, y los fondos que salieron de un puente hackeado son tóxicos.
Atribución: detrás del hackeo hay un Estado
El 14 de abril de 2022 el caso pasó de la categoría de "gran robo" a la de "asunto de seguridad nacional". El Departamento del Tesoro de EE. UU. (OFAC) vinculó oficialmente el robo al grupo de hackers norcoreano Lazarus. Se trata de un grupo cibernético estatal de la RPDC, cuyas operaciones aportan al régimen divisas que se destinan, entre otras cosas, a programas militares. Lazarus tiene en su haber robos por valor de miles de millones de dólares en toda la industria.
La atribución lo cambió todo. Los fondos robados por Lazarus no son solo dinero "sucio"; es dinero bajo sanciones directas, con el que operar está prohibido. Y para que la industria pudiera bloquear estos fondos, hacía falta un punto de referencia concreto: una dirección sancionada.
La dirección sancionada: qué aspecto tiene
OFAC añadió a la lista de sanciones una dirección de Ethereum concreta que contenía el ETH robado, unos 400 M$ en aquel momento:
0x098B716B8Aaf21512996dC57EB0615e2383E2f96
Recuerda cómo se ve esto en el trabajo real. Desde el momento en que se añade a la lista SDN, este conjunto de 42 caracteres deja de ser un simple "monedero": se vuelve legalmente tóxico. Cualquier transferencia hacia él o desde él es una posible violación de sanciones. Así es exactamente como la idea abstracta de "sanciones contra una dirección" se convierte en una cadena concreta que un sistema AML está obligado a reconocer.
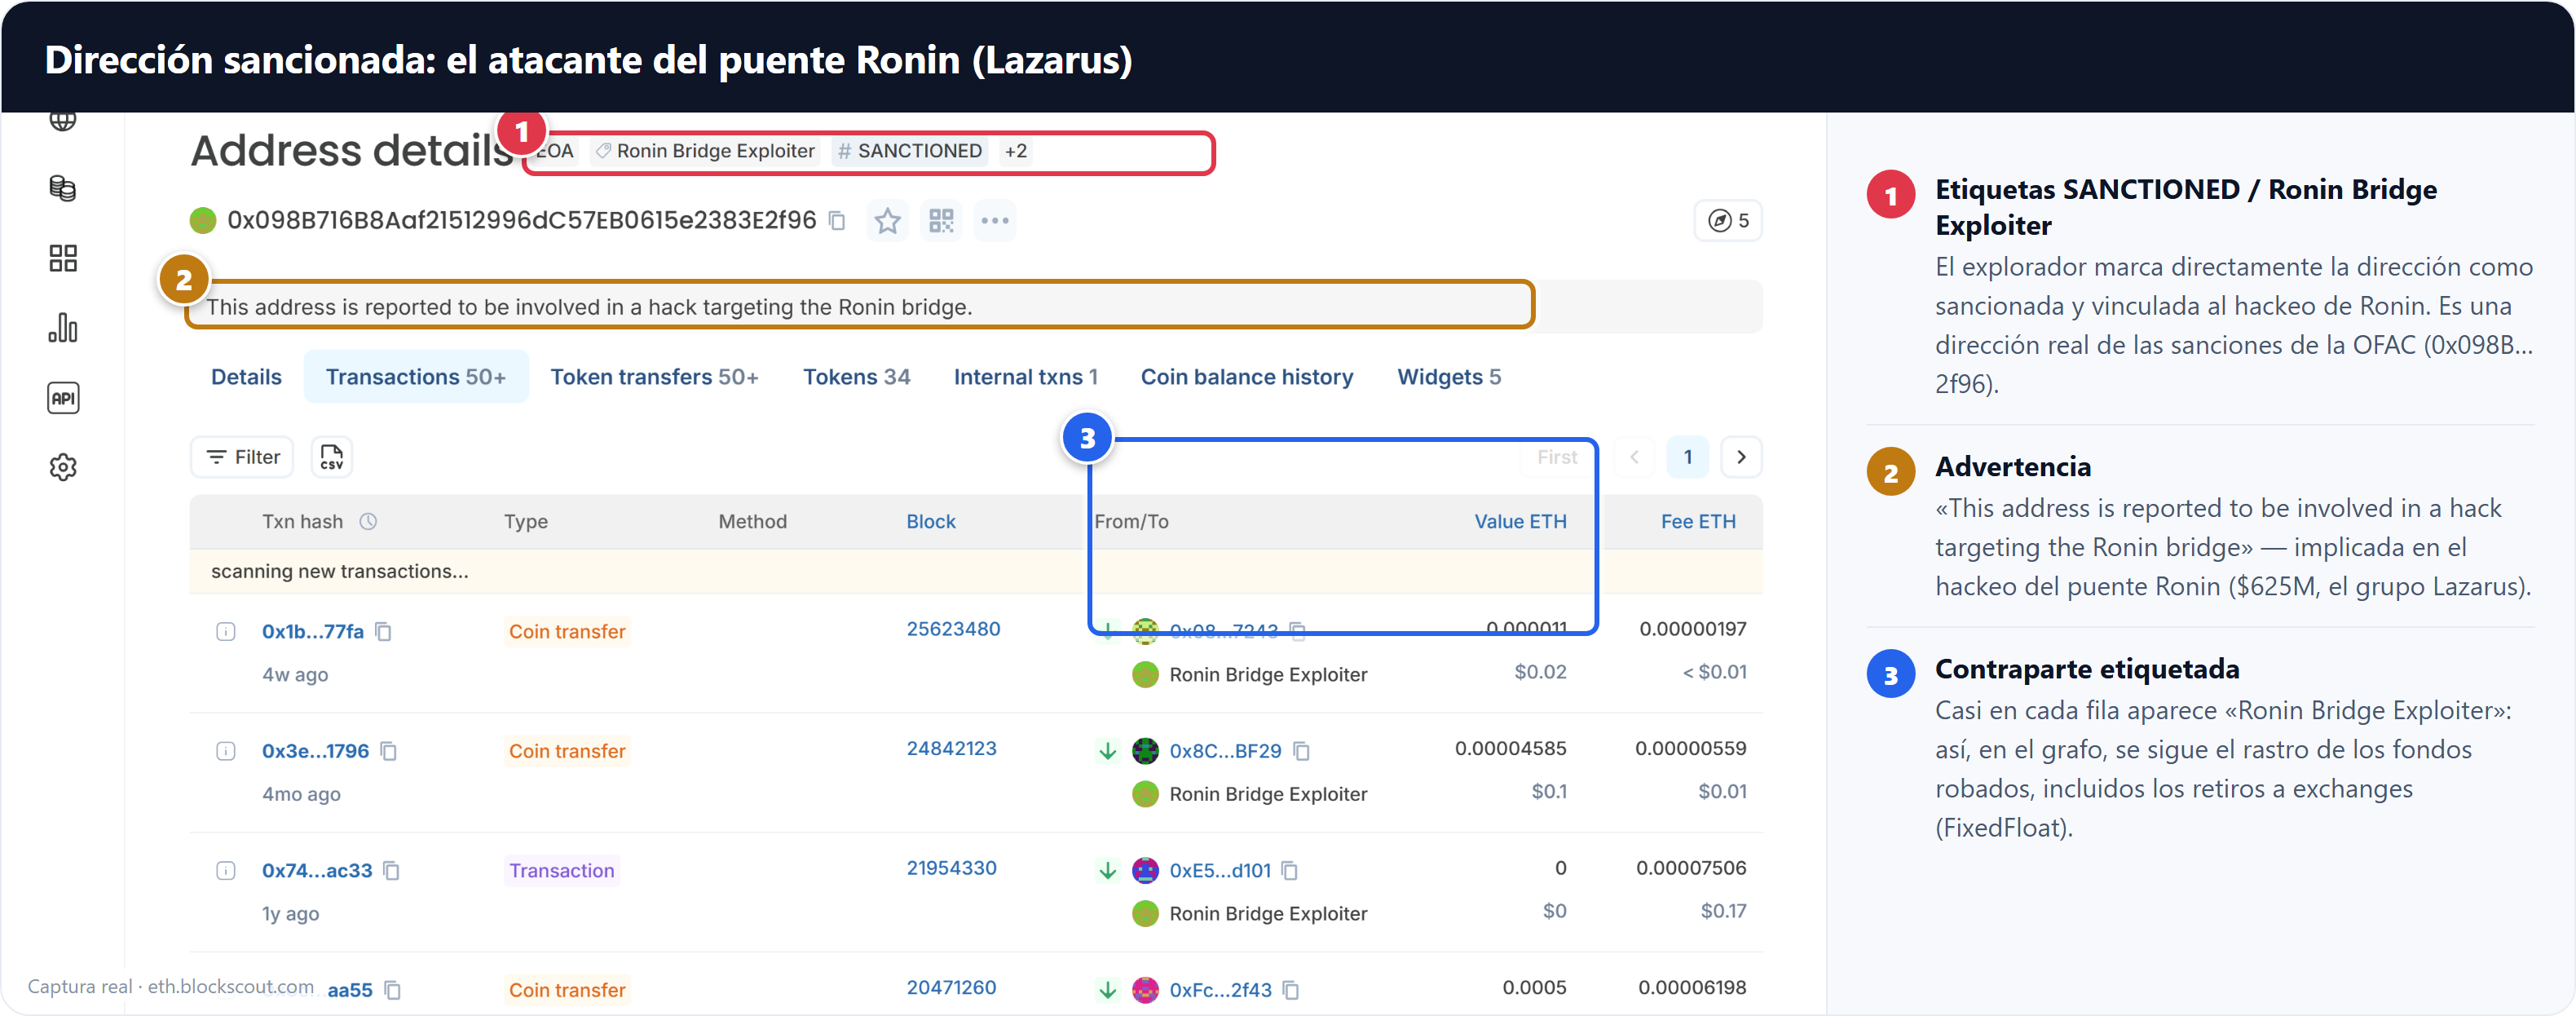
La dirección sancionada real vinculada al robo de Ronin: 0x098B716B8Aaf21512996dC57EB0615e2383E2f96. En el explorador aparece marcada como conectada con sanciones de OFAC.
Blanqueo: mezclador → puente → bitcoin
Tras hacerse con el control de 625 M$, Lazarus se enfrentó al mismo problema que todos los ladrones antes que él (recuerda Bitfinex): robar es solo la mitad del trabajo, todavía hay que "blanquear" y retirar el dinero. Y aquí el grupo aplicó un esquema de ofuscación en varias etapas, afinado y típico de la RPDC.
- Robo del puente. 173.600 ETH + 25,5 M de USDC (~$625M) vaciados de la sidechain Ronin.Hackeado el 23 de marzo, descubierto el 29 de marzo: una ventana de casi una semana.
- Paso por un mezclador. Parte de los fondos se hace pasar por Tornado Cash, un mezclador que rompe el vínculo "entrada↔salida".El objetivo es cortar la rastreabilidad para que el analista no pueda ver que esto provenía del botín robado.
- Salto entre cadenas vía el puente Ren. Los fondos se mueven a través del puente Ren hacia otra red.Cambiar de blockchain ("chain hopping") complica el rastreo de extremo a extremo entre distintos registros.
- Conversión a bitcoin. Finalmente los activos se pasan a BTC.Cambiar de activo y de red es una capa más de ofuscación antes del intento de retirar el dinero.
173.600 ETH + 25,5M USDC
mezclador: vínculo roto
cambio de red
cambio de activo
Fíjate en la lógica de esta cadena. Cada paso resuelve una tarea de ofuscación distinta: el mezclador rompe el vínculo directo entre lo robado y lo retirado; el puente entre cadenas lleva el rastro a otra blockchain, donde el rastreo de extremo a extremo es más difícil; el cambio de activo a BTC añade una capa más. Esto no es un "reparto" caótico, sino una cinta de blanqueo diseñada y deliberada que Lazarus aplica de operación en operación.
Por qué este caso es un concentrado de riesgos
Ronin nos resulta valioso porque en un solo caso convergen a la vez todas las principales banderas rojas de AML que estudiamos por separado.
- Ataque a un puenteLos puentes entre cadenas concentran enormes colaterales y por eso son un objetivo prioritario. Los fondos de un puente hackeado son tóxicos por definición.
- Dirección sancionadaLa dirección SDN concreta
0x098B…2f96es una prohibición directa de operar. Un sistema AML está obligado a reconocerla. - Actor estatalDetrás del robo está Lazarus (RPDC); los fondos se destinan a los programas del régimen: este es el máximo nivel de riesgo y de atención regulatoria.
- Mezclador en la cadenaEl paso por Tornado Cash es una bandera roja de máxima intensidad (véase la lección 3.2).
- Chain hoppingEl puente Ren y la conversión a BTC: un cambio deliberado de redes y activos para confundir el rastro.
0x098B716B8Aaf21512996dC57EB0615e2383E2f96, y reconocer cadenas así es una función básica de la verificación. Y el esquema en varias etapas "mezclador → puente → BTC" te enseña a mirar no un único salto, sino toda la cadena: si en algún punto del historial de un monedero aparece un mezclador o un vínculo con direcciones de Lazarus, "limpiar" esos fondos es imposible; el veredicto es detenerse.
Qué llevarse de esta lección
- Escala y fechasHackeado el 23 de marzo de 2022 (descubierto el 29 de marzo); 173.600 ETH + 25,5 M de USDC ≈ 625 M$ robados.
- AtribuciónEl 14 de abril de 2022 OFAC vinculó el robo al grupo norcoreano Lazarus.
- Dirección sancionada
0x098B716B8Aaf21512996dC57EB0615e2383E2f96: añadida a la lista SDN, contenía el ETH robado (~$400M). - Esquema de blanqueoTornado Cash → puente Ren → bitcoin: mezclador + salto entre cadenas + cambio de activo.
Ronin ostentó durante mucho tiempo el triste récord del mayor robo. En el siguiente caso de estudio veremos cómo ese récord fue batido por el mismo grupo Lazarus, y por qué el hackeo de Bybit en 2025 reveló un vector de ataque nuevo y aún más insidioso.
Los hechos se presentan a partir de fuentes abiertas. Los materiales tienen fines educativos.