Envenenamiento de direcciones: cómo se roban 68 M$ en una sola transacción
Con datos reales de la blockchain, desglosamos uno de los esquemas más comunes de 2024–2026: cómo un estafador obtiene una dirección clónica, cómo la cuela en tu historial y cómo, al final, tú mismo le envías el dinero.
▶ Análisis en vídeo del esquema sobre una transacción real (voz en español).
Donde empieza todo: la transacción "vacía"
El 3 de mayo de 2024, una transacción absolutamente anodina 0x87c6e5…bf73 apareció en la blockchain de Ethereum. Cero éter, una comisión de $0.63. Fue precisamente esta transacción la que se convirtió en el primer paso del robo de 1,155 WBTC, unos 68 M$. Abrámosla en el explorador.
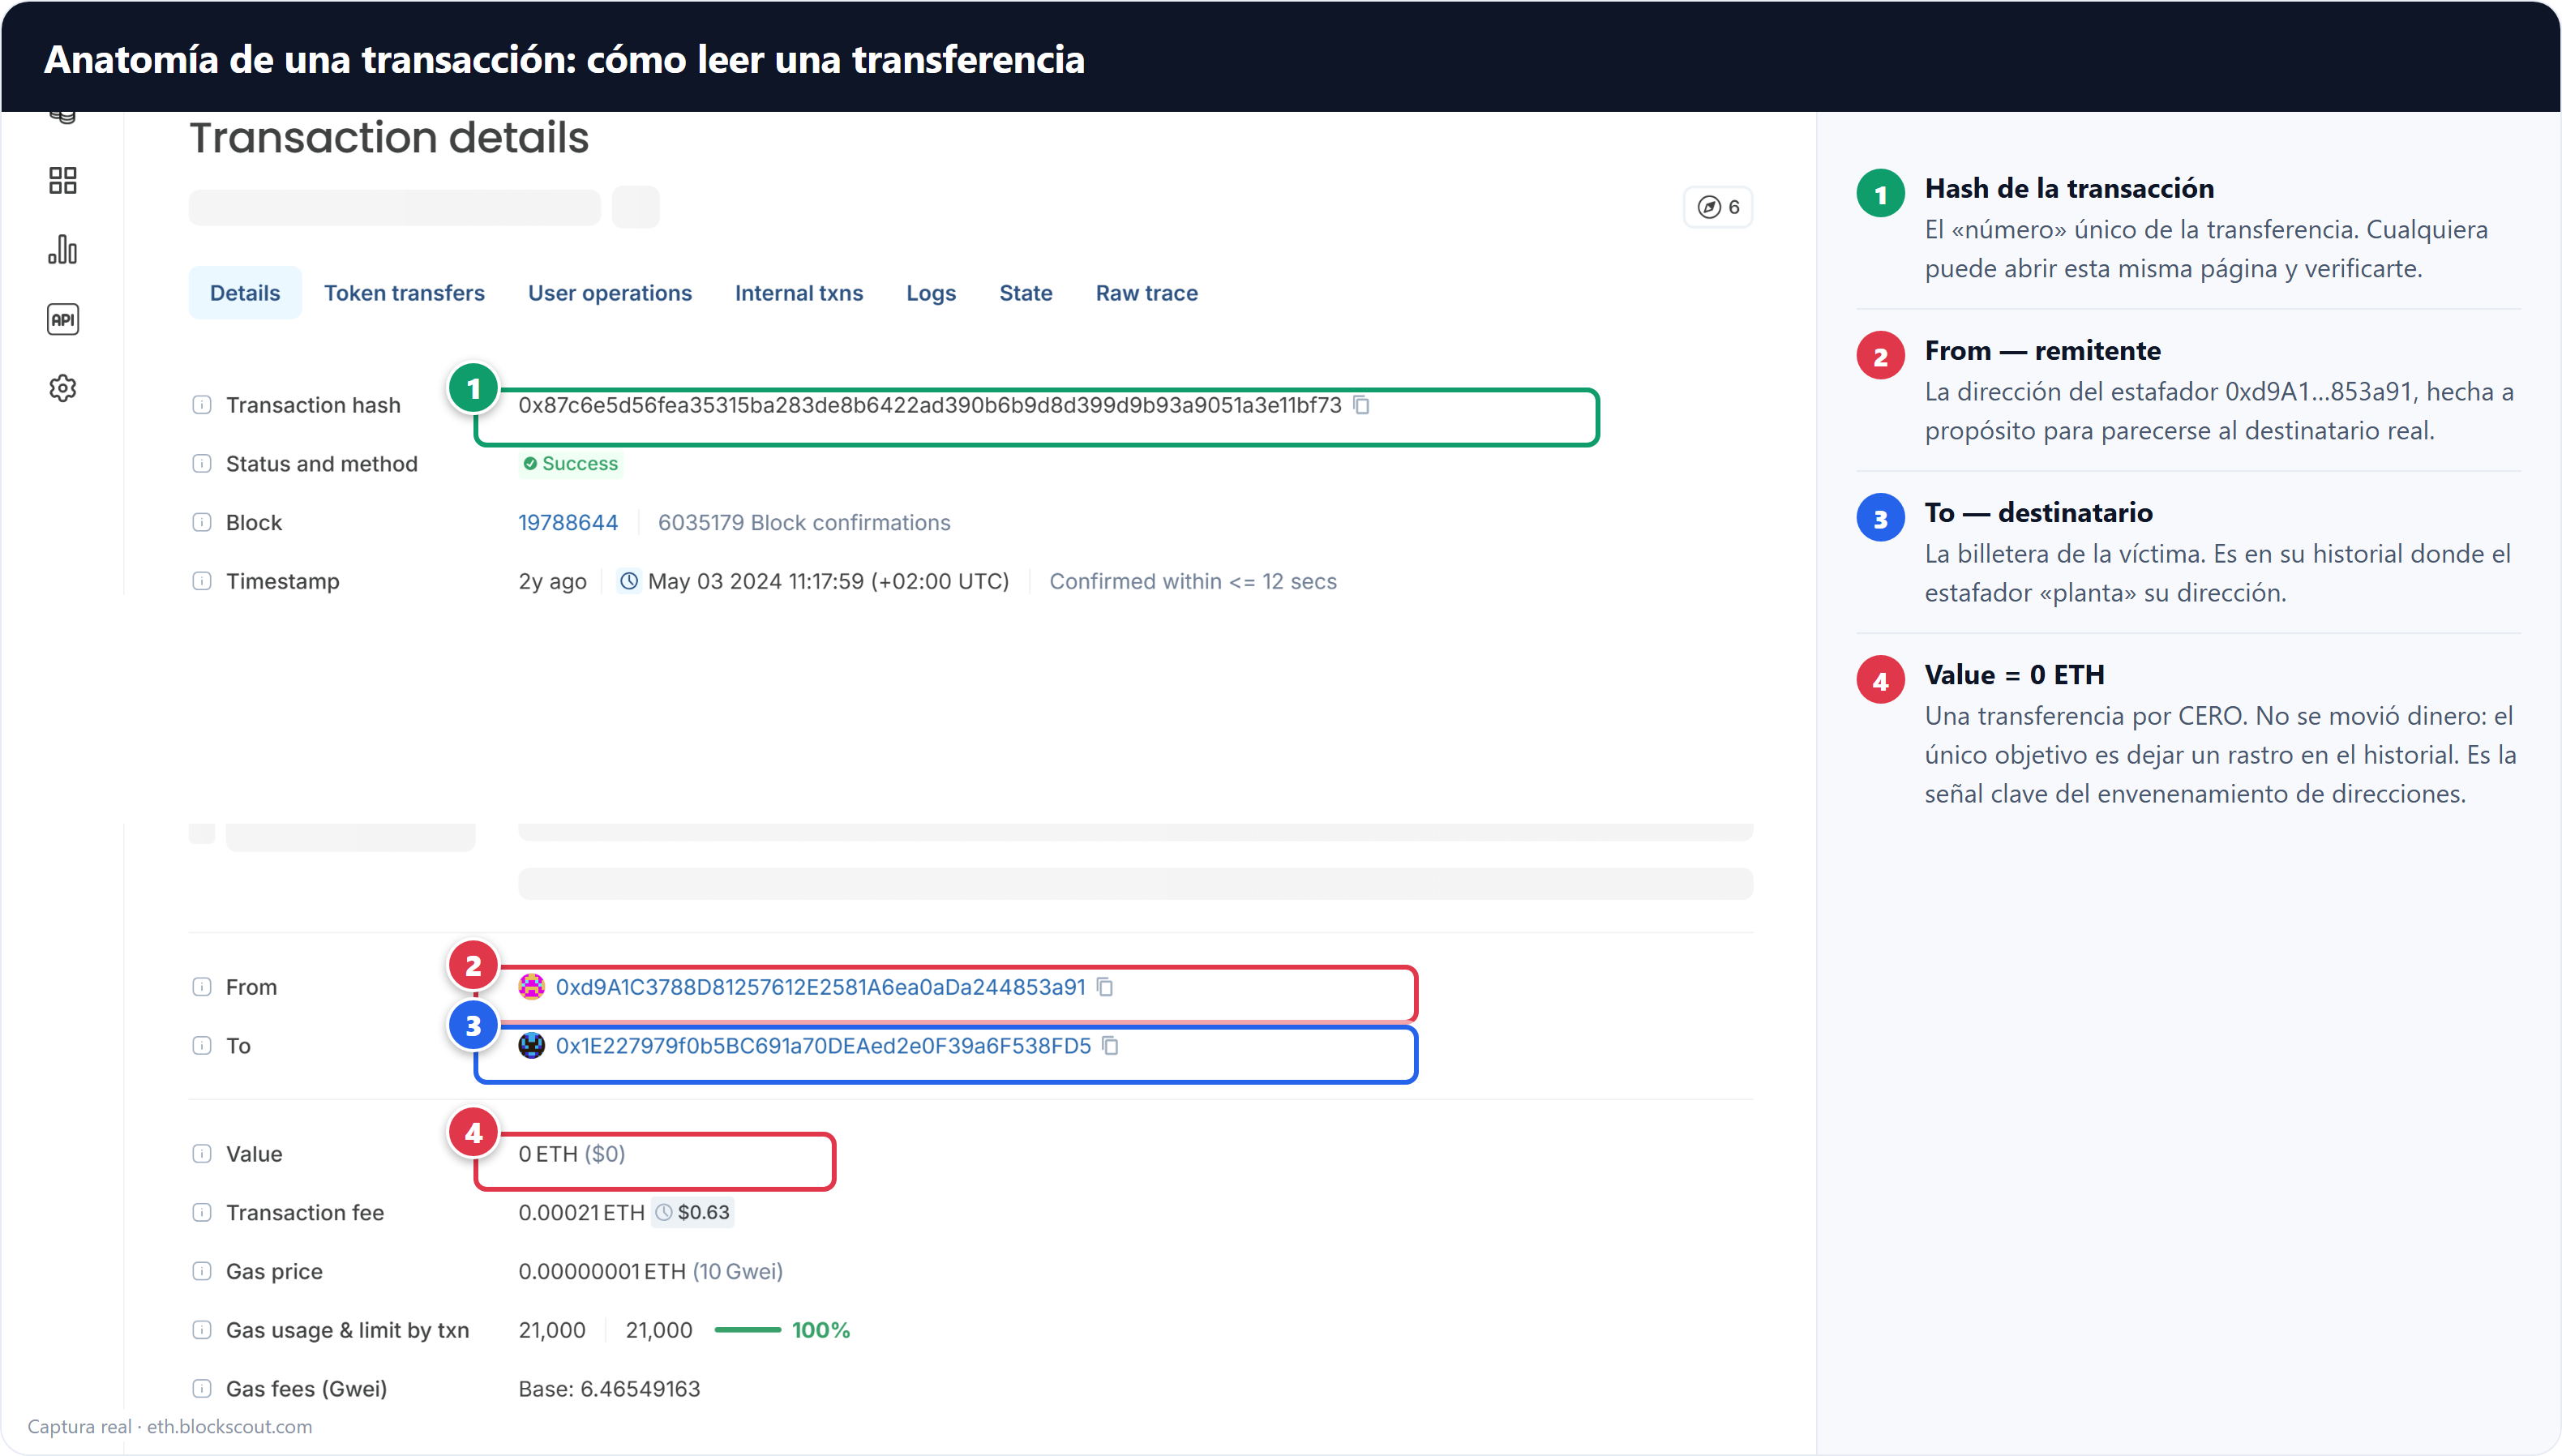
Una transacción de envenenamiento real. Abrir el original →
Paso 1. El estafador crea una dirección clónica
Una dirección de cartera se deriva de una clave secreta. El estafador ejecuta un generador que produce millones de claves por segundo y comprueba: ¿coincide la dirección resultante, por sus primeros y últimos caracteres, con una dirección que la víctima usa con frecuencia? Tarde o temprano se encuentra una coincidencia.
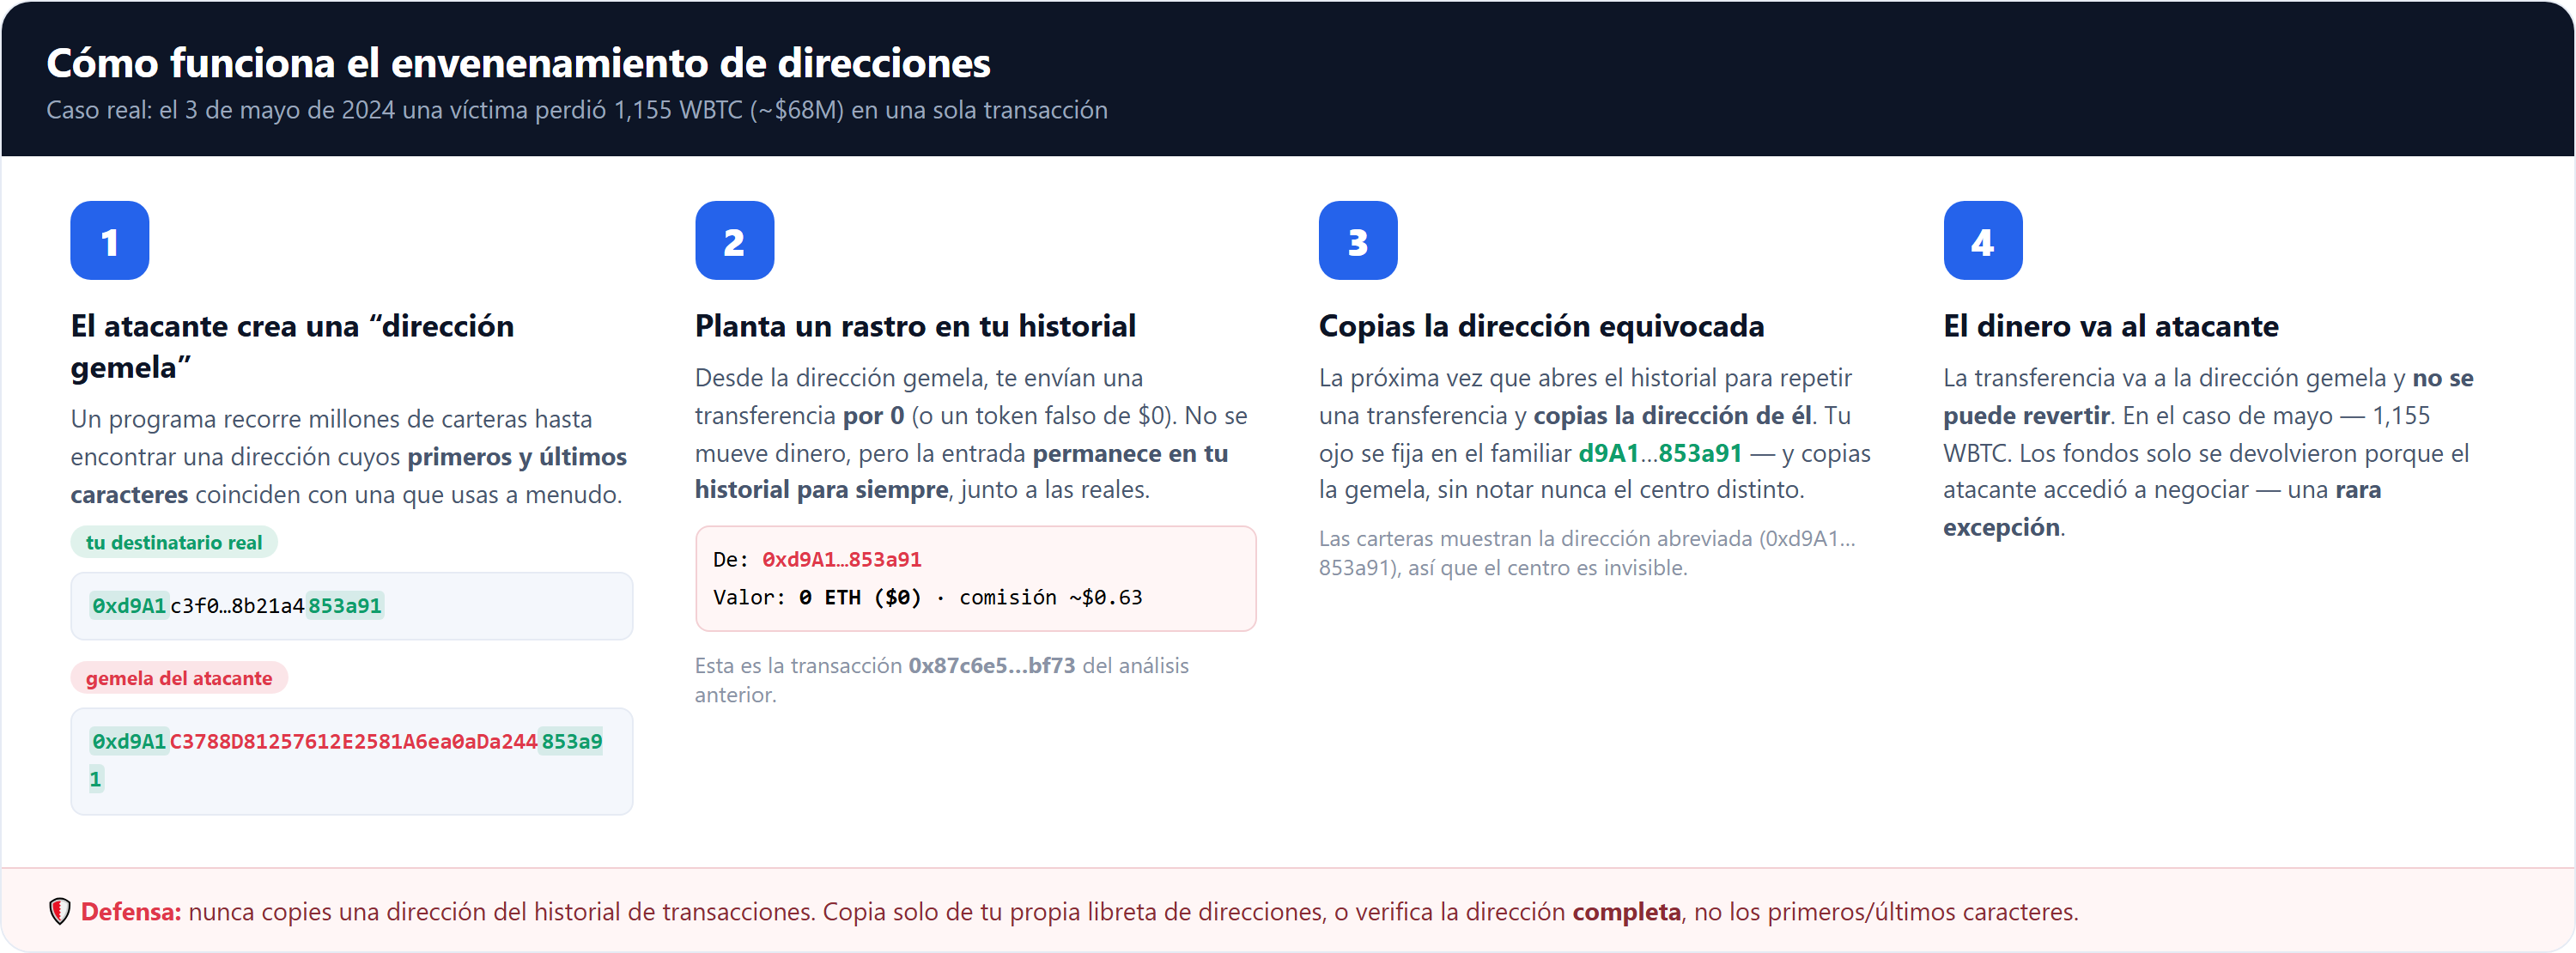
El mecanismo completo del esquema.
En nuestro caso la clónica es 0xd9A1C3788D81257612E2581A6ea0aDa244853a91. Fíjate: empieza por 0xd9A1 y termina en 853a91, exactamente igual que la dirección del destinatario real. El centro no se puede falsificar, pero por lo general nadie lo mira.
0xd9A1…853a91. Una persona comprueba solo el principio y el final. Todo el engaño se construye sobre esto.Paso 2. La clónica entra en tu historial
El estafador te envía una transacción desde la clónica: de 0 monedas o de un token falso que vale $0 (esto es exactamente 0x87c6e5…bf73). No se mueve dinero, pero el registro permanece para siempre en el historial de tu cartera, incrustado entre transferencias reales. No se puede cancelar ni borrar: la blockchain es inmutable.
A veces, en lugar de "cero", envían un token falso con una cantidad visible o un token de spam; los hemos visto en la pestaña de Token transfers (tokens fraudulentos con un suministro absurdo). El mecanismo es el mismo: el objetivo es entrar en tu historial.
Paso 3. El momento del robo
La próxima vez que quieras repetir una transferencia al "mismo destinatario", abres el historial y copias la dirección de allí. Tu vista capta el familiar d9A1…853a91, y copias la clónica. El dinero va al estafador de forma irremediable.
En el caso de mayo, la víctima envió así 1,155 WBTC. El dinero se recuperó solo porque el estafador accedió a negociar; esta es una excepción extremadamente rara, no la regla.
Cómo protegerte, en la práctica
- Nunca copies una dirección del historial de transacciones.Solo desde tu propia libreta de direcciones o desde una fuente verificada.
- Comprueba la dirección completa, no los primeros/últimos 4–6 caracteres.Especialmente el centro: es exactamente la parte que no se puede falsificar.
- Haz una transferencia de prueba de una cantidad pequeña antes de una grande.
- Comprueba la dirección del destinatario en un servicio AML.Las clónicas conocidas ya están marcadas como
Fake_Phishing. - Activa la "libreta de direcciones" en tu cartera y etiqueta las direcciones verificadas.
Todas las capturas son reales (eth.blockscout.com), los datos proceden del incidente de mayo de 2024. Los materiales tienen fines educativos.